Největší loupež v dějinách začala na Macu. Falešný Homebrew otevřel dveře
Binance popsala, jak útočníci ukradli 6,3 miliardy dolarů, a stopa vede k Macu s čipem Apple Silicon. Všechno odstartoval podvržený instalátor Homebrew stažený z výsledků vyhledávání. Druhá fáze přišla v podobě falešného pracovního pohovoru.
Minulý týden proběhla světem zpráva, že útočníci vybrali z peněženek burzy Binance šest a tři desetiny miliardy dolarů. Burza následně dokázala zmrazit zhruba tři miliardy, i tak jde podle dostupných přehledů o největší finanční loupež v dějinách. Co se ale ukázalo až teď, je způsob, jakým se útočníci dostali dovnitř — a ten by měl zajímat každého, kdo na Macu vyvíjí software. Detailní rozbor přinesla rubrika Security Bite serveru 9to5Mac.
Binance ve svém vlastním rozboru slovo Mac ani jednou nepoužila. Jenže zveřejnila vzorek škodlivého kódu a ten cílil na adresář /opt/homebrew — což je přesně místo, kde na Macích s čipy Apple Silicon sídlí správce balíčků Homebrew. Na počítačích s Intelem je Homebrew jinde, takže je prakticky jisté, že šlo o některý z modelů MacBooku s čipem řady M. Autor rozboru Arin Waichulis k tomu podotýká, že svoje podezření měl od začátku, protože Macy jsou mezi vývojáři z oblasti kryptoměn a DevOpsu extrémně rozšířené.
Celý útok proběhl ve dvou fázích a mezi nimi uplynuly měsíce. Letos v červnu hledal jeden z inženýrů pracujících na peněženkách Binance nástroj na psaní kódu s umělou inteligencí a z výsledků vyhledávání stáhl podvrženou kopii instalátoru Homebrew. Binance tvrdí, že průnik zachytila včas a žádná škoda tehdy nevznikla. Co ale netušila: útočníci si díky tomu zmapovali, kteří konkrétní zaměstnanci na peněženkách pracují.
To byla fáze jedna, průzkum terénu. V září pak přišla fáze dvě a mířila na jiného inženýra ze stejného týmu. Nalákali ho na falešný pracovní pohovor a v jeho rámci mu zadali programátorský „úkol“, který si měl spustit na svém pracovním počítači. Tahle past už bezpečnostními mechanismy Binance prošla a devětadvacátého října se svět dozvěděl, že z burzy zmizely miliardy.
Na celé věci je nejnepříjemnější, jak málo sofistikovaná byla. Žádná zranitelnost nultého dne za miliony dolarů, žádný průlom v kryptografii — jen dva staré triky sociálního inženýrství, které fungují roky a budou fungovat dál. Odborník na reverzní inženýrství macOS Christopher Lopez, který na případ upozorňoval už dřív, připomněl, že loňská krádež jedné a půl miliardy dolarů z burzy Bybit také začala na Macu jednoho z vývojářů. Vzorec se opakuje a nikdo s tím zatím moc nedělá.
Falešné instalátory Homebrew nejsou novinka ani náhoda. Už na začátku roku 2025 se v placených odkazech na předních pozicích vyhledávačů objevovaly podvržené verze, které na Macy roznášely malware Atomic Stealer. Binance ve svém rozboru píše pouze o tom, že inženýr instalátor našel „ve vyhledávači“, a neupřesňuje, zda šlo o reklamu, nebo organický výsledek. Vzhledem k historii tohoto typu kampaní to ale není těžké si domyslet.
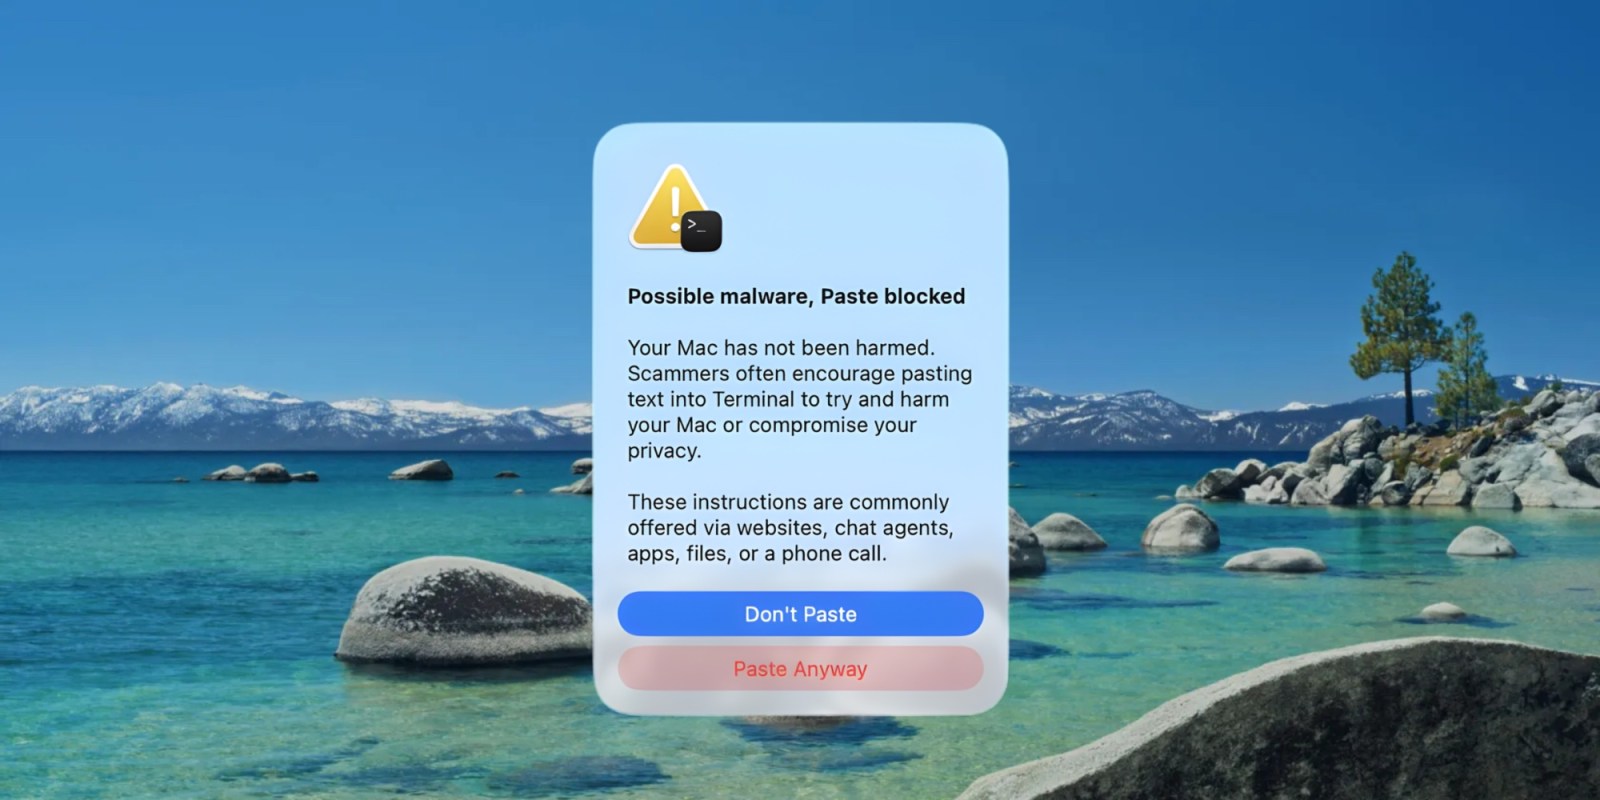
Apple je v tomhle v nezáviděníhodné pozici. Od verze macOS 26.4 systém varuje, když se uživatel chystá vložit do Terminálu příkaz zkopírovaný odjinud, protože právě tudy vede nejčastější cesta útoků typu ClickFix. Jenže jak suše poznamenává 9to5Mac, žádná bezpečnostní funkce nedokáže zabránit vývojáři, aby spustil skript, který spustit chce. Když je člověk přesvědčený, že plní zadání u vysněné práce, vyskakovací okno ho nezastaví.
Z pohledu Applu je to spíš reputační než technický problém. Firma roky staví svoji komunikaci na tom, že Mac je bezpečnější volba, a teď se největší loupež historie odehrála přes notebook s jejím logem. Férově řečeno — systém v tomto případě neselhal, selhal postup. Útočníci nemuseli obcházet Gatekeeper ani SIP, protože jim oběť dobrovolně otevřela dveře.
Kdo za tím stojí, se zatím oficiálně neřeklo. Široce se spekuluje o severokorejských skupinách, které se na přesně tento typ útoků — falešné pohovory, podvržené nástroje pro vývojáře, krádeže kryptoměn — specializují už léta. Server Engadget shodně uvádí, že klíčovým vektorem byly právě fingované nábory. Potvrzení ale zatím nemáme a většina informací pochází od samotné Binance.
Pro běžného čtenáře z toho plyne pár jednoduchých zásad. Homebrew instalujte výhradně z oficiální adresy brew.sh a nikdy ne z odkazu ve vyhledávači, zvlášť ne z placené reklamy nad výsledky. Pokud vám někdo v rámci „pohovoru“ pošle repozitář, který máte stáhnout a spustit, je to v devíti případech z deseti past — a rozhodně ne něco, co patří na pracovní počítač. A když už musíte, pusťte to ve virtuálním stroji, který pak zahodíte.
Celý příběh je dobrou připomínkou toho, že nejslabším článkem bezpečnosti zůstává člověk a jeho spěch. Šest miliard dolarů zmizelo kvůli tomu, že si někdo stáhl špatný odkaz a někdo jiný chtěl udělat dobrý dojem u pohovoru. Apple může přidávat další varování a další vrstvy ochrany, ale tlačítko „přesto pokračovat“ tam vždycky bude muset nechat. Ostatně — kdyby ho nenechal, nadávali bychom na něj úplně stejně.